비밀번호 특수문자는 왜 넣으라고 할까? Password1!은 즉시 뚫립니다
회원가입할 때마다 빨간 글씨가 뜹니다. "영문, 숫자, 특수문자를 포함해 주세요." 그래서 끝에 느낌표 하나 붙임. 이게 진짜 안전해진 건가??
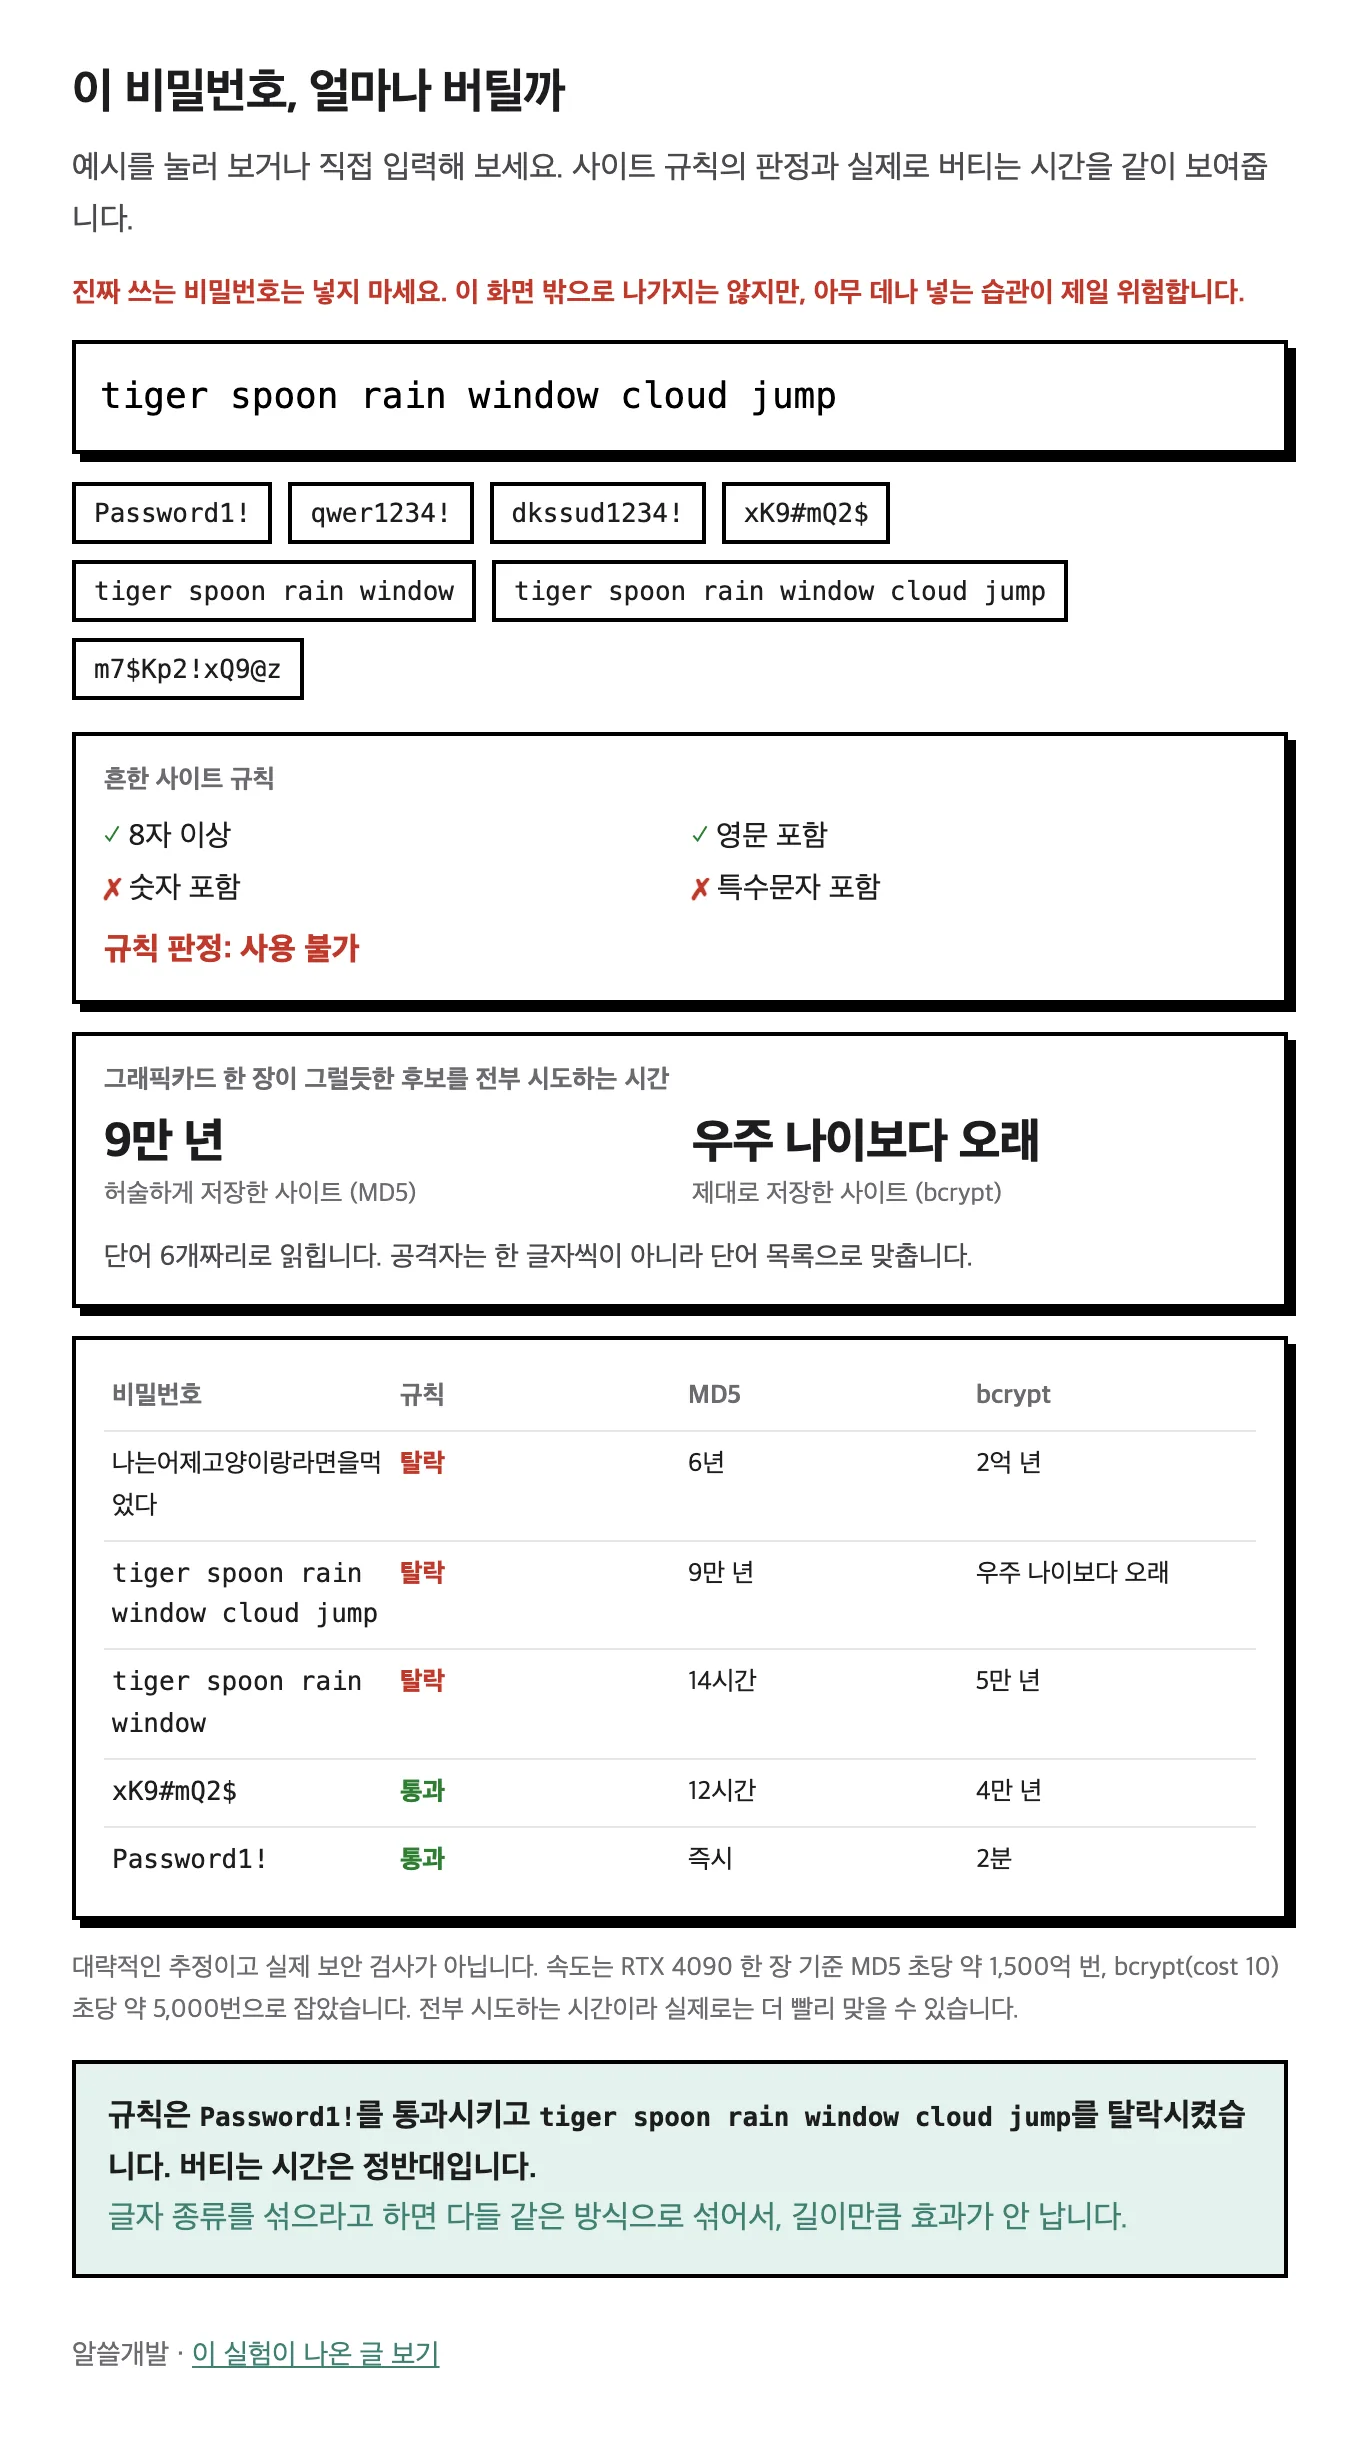
궁금해서 사이트 규칙과 실제로 버티는 시간을 나란히 보여주는 실험을 만들었습니다.
Password1!은 규칙을 통과했는데 버티는 시간은 "즉시".
규칙에서 탈락한 단어 6개 문장은 9만 년이 나옴.
규칙이 생긴 이유는 맞는 말이었다
글자 종류가 많으면 맞춰야 할 경우의 수가 늘어납니다. 자물쇠 다이얼에 숫자만 있을 때와 알파벳까지 있을 때의 차이랑 같습니다.
계산해 보면 차이가 큽니다.
- 소문자만 8자리: 약 2천억 가지
- 키보드 글자 전부 8자리: 약 6,600조 가지
여기까지는 완벽한 논리입니다. 문제는 비밀번호를 사람이 만든다는 점입니다.
사람은 다 똑같이 섞는다
대문자를 넣으라고 하면 맨 앞에 넣습니다.
숫자는 맨 뒤에 1, 특수문자는 그 뒤에 느낌표.
Password1!이 괜히 나오는 게 아닙니다.
미국 표준 기관 NIST의 문서도 이 얘기를 합니다.
조합 규칙을 걸면 사람들이 예측 가능하게 반응한다면서 Password1을 예로 들 정도입니다.
공격자는 한 글자씩 안 맞춥니다. 유출된 비밀번호 목록과 단어 사전부터 돌리고, 거기에 "앞글자 대문자, 뒤에 숫자, 끝에 기호"를 붙여 봅니다. 규칙대로 만든 비밀번호는 공격자 입장에서 맨 앞 순서인 셈입니다.
직접 해보기: 얼마나 버티나
예시를 눌러 보거나 지어낸 비밀번호를 넣어 보세요. 진짜 쓰는 비밀번호는 넣지 마세요. 이 화면 밖으로 나가지는 않지만, 아무 데나 넣는 습관이 제일 위험합니다.
재밌는 건 dkssud1234!입니다.
"안녕"을 영어 자판으로 친 건데, 규칙은 통과해도 단어 하나짜리 취급이라 금방 끝납니다.
그리고 솔직히 tiger spoon rain window처럼 단어 4개는 생각보다 약합니다.
허술한 사이트 기준으로 14시간 나옴.
길이도 중요하지만, 얼마나 예측하기 어려운가가 진짜 기준입니다.
근데 로그인 창에서 그렇게 많이 시도할 수 있나
못 합니다. 로그인 창은 몇 번 틀리면 막히고, 로봇이 아닙니다 체크박스도 뜹니다.
데모의 시간은 사이트가 털려서 저장된 값이 통째로 유출된 뒤의 얘기입니다. 그때부터는 공격자가 자기 컴퓨터에서 제한 없이 돌릴 수 있습니다.
정상적인 사이트는 비밀번호를 그대로 저장하지 않습니다. 믹서기에 간 주스처럼 원래 모양으로 못 돌아가게 바꿔서 저장합니다. 이걸 해시라고 부릅니다.
공격자도 주스를 되돌리진 못합니다. 대신 후보 과일을 하나씩 갈아서 맛이 같은지 비교합니다.
그래서 믹서기가 얼마나 느린지가 중요합니다.
- MD5: 옛날 방식. 그래픽카드 한 장(RTX 4090)으로 1초에 약 1,500억 번
- bcrypt: 일부러 느리게 만든 방식. 데모 설정 기준 1초에 약 5,000번
같은 비밀번호도 어떤 사이트에 넣었느냐에 따라 "12시간"과 "4만 년"으로 갈립니다. 문제는 그 사이트가 뭘 쓰는지 사용자는 알 수 없다는 거죠.
그럼 지금 기준은 뭘까
NIST가 2025년에 확정한 최신 지침(SP 800-63B-4)은 꽤 시원합니다.
- 글자 종류 섞기를 강제하면 안 됨
- 비밀번호 하나로만 로그인하면 최소 15자
- 정기적으로 바꾸라고 강제하면 안 됨 (유출 정황이 있을 때만)
- 흔하거나 유출된 비밀번호는 목록과 대조해서 걸러야 함
- 최대 길이는 64자 이상 허용 권장
3개월마다 비밀번호 바꾸라는 팝업, 억까 맞았습니다. 매번 끝 숫자만 1 올리게 되니까요.
한국 사이트는 왜 아직 그럴까
미국 지침은 한국 사이트에 강제력이 없습니다. 국내에서 많이 참고한 KISA 안내서는 3종류 조합 8자 또는 2종류 조합 10자를 안전한 기준으로 제시해 왔습니다.
2018년 보도를 보면 KISA는 조합 규칙이 여전히 효과가 있다는 입장이었습니다. 그 뒤로 기준이 어떻게 바뀌었는지까지는 제가 확인하지 못했습니다.
그리고 제 추측이지만, 한번 만든 가입 폼은 잘 안 고칩니다. "보안 강화"라고 쓰기엔 규칙을 빼는 것보다 더하는 게 쉬우니까요.
진짜 위험은 따로 있다
공격자한테 제일 쉬운 건 뚫는 게 아니라 재사용입니다. A 사이트에서 유출된 아이디·비밀번호를 B, C 사이트에 그대로 넣어 봅니다.
복잡한 비밀번호도 여기저기 쓰면 소용없습니다. 그래서 현실적인 답은 이렇습니다.
- 사이트마다 다른 비밀번호 쓰기
- 외우지 말고 비밀번호 관리자에 맡기기
- 중요한 계정은 2단계 인증 켜기
- 직접 만들어야 하면 무작위 단어 6개 이상, 유명한 문구는 금지
규칙 때문에 특수문자가 필요하면 그냥 넣으면 됩니다. 다만 그걸로 안전해졌다고 믿으면 안 됩니다.
한 줄 정리
특수문자는 규칙을 통과시켜 줄 뿐입니다. 비밀번호를 지키는 건 길이, 예측 불가능함, 그리고 안 돌려 쓰기입니다.