은행도 대기업도 왜 자꾸 털릴까? 수천만 건 유출 사고 원인 뜯어보니
요즘 뉴스를 켜면 또 털렸다는 얘기입니다. 티빙 3,954만 계정, 쿠팡 3,367만 건, 10월에는 은행들까지. 돈도 많고 보안팀도 있을 텐데 대체 왜 털리는 건가??
궁금해서 정부 조사 결과를 읽어 보고, 직접 막아보는 시뮬레이션도 만들었습니다. 초록 글씨가 화면에 쏟아지는 장면은 조사 결과에 없더라고요. 열쇠를 어디 뒀는지, 서버가 몇 대인지 같은 얘기가 훨씬 많았음.
해커는 벽을 잘 안 부순다
해킹이라고 하면 금고를 드릴로 뚫는 장면이 떠오릅니다. 실제 조사 결과를 보면 열쇠를 구하거나 안 잠긴 문을 찾는 쪽에 가깝습니다.
먼저 용어 세 개만 잡고 갈게요.
- 접속키: 서버에 들어갈 때 쓰는 열쇠 같은 긴 문자열
- 소스코드: 서비스를 만든 설계도
- 패치: 발견된 구멍을 메우는 수리
아래 네 건은 정부 조사나 회사 설명으로 원인이 공개된 사례입니다. 유출 규모는 조사 기관의 최종 확정 전 수치가 섞여 있어서 따로 적어뒀습니다.
티빙: 소스코드 안에서 나온 운영 접속키
과기정통부 조사 결과를 보면 공격은 개발자의 접속키에서 시작됐습니다. 그 키가 처음에 어떻게 빠져나갔는지는 확인되지 못했고, 경찰이 수사 중입니다.
공격자는 이 키로 개발용 프로젝트 361개를 가져갔습니다. 그 소스코드 안에 실제 서비스용 접속키 43개가 있었고, 그중 2개가 운영 환경 침투에 쓰였습니다. 개발용 공간에서 얻은 정보로 실제 서비스까지 넘어간 구조입니다.
조사단은 2024년 모의해킹에서 소스코드 속 접속키가 이미 지적됐는데 개선되지 않았다고 밝혔습니다. 임직원 265명, 개발 인력 149명에 정보보호 전담 인력은 4명 안팎이었다는 내용도 있습니다.
유출 계정은 3,954만 개로 발표됐습니다. 다만 한 사람이 여러 계정을 가진 중복이 포함된 수치고, 자세한 규모는 개인정보보호위원회가 공표할 예정입니다.
쿠팡: 퇴사 뒤에도 유효했던 서명키
서명키는 출입증에 찍는 회사 도장 같은 겁니다. 서버는 도장이 맞으면 진짜 출입증으로 믿고 통과시킵니다.
조사 결과에 따르면 전직 개발자가 재직 중 확보한 서명키로 퇴사 후 출입증을 위조했습니다. 퇴사자가 생겨도 키를 바꾸는 절차가 미비했고, 키가 소스코드에 박혀 있어 바꾸기도 어려웠다는 설명입니다.
약 7개월 동안 이어졌고, 회사는 공격자가 보낸 이메일로 사고를 알게 됐다고 합니다. 조사단이 접속 기록으로 집계한 유출은 이름·이메일 3,367만여 건이고, 최종 규모는 개인정보보호위원회가 확정합니다.
롯데카드: 목록에서 빠진 서버 한 대
문제의 구멍은 2017년에 알려진 오라클 웹로직 취약점이었습니다. 회사 측 설명에 따르면 거의 안 쓰던 서비스의 엔진 하나가 관리 대상 목록에서 빠져 패치가 누락됐습니다.
국회에 제출된 자료 기준으로는 웹로직 서버 48대 중 1대였습니다. 나머지 47대를 고쳐도 빠진 1대가 입구가 될 수 있다는 얘기입니다. 유출 피해는 297만 명으로 발표됐습니다.
SKT: 2021년부터 있던 악성코드
민관합동조사단 발표에 따르면 첫 악성코드는 2021년 8월에 심어졌습니다. 다른 서버에 평문으로 저장돼 있던 계정 정보가 핵심 서버로 넘어가는 데 쓰였습니다. 평문은 암호화 없이 그대로 읽히는 글자라는 뜻입니다.
서버 4만 2,605대 중 28대에서 악성코드가 나왔고, IMSI 기준 약 2,696만 건의 유심 정보가 유출됐습니다. 일부 기간은 기록이 남아 있지 않아서, 그 구간의 유출 여부는 확인할 수 없었다고 합니다.
은행 사고는 아직 조사 중이다
2026년 10월에는 여러 은행과 금융사의 고객 정보 유출이 잇따라 보도됐습니다. 보도된 곳들을 보면 인터넷뱅킹 본체보다 대출 모집인용 조회 화면, 직원용 업무 지원, 영업 지원 시스템이 많았습니다.
원인은 아직 확정되지 않았습니다. 같은 공격자인지, AI가 쓰였는지도 확정되지 않았습니다. 제가 확인한 보도는 정보 유출에 대한 것이고, 계좌에서 돈이 빠져나갔다는 내용은 없었습니다.
직접 해보기: 예산 3칸으로 회사 지키기
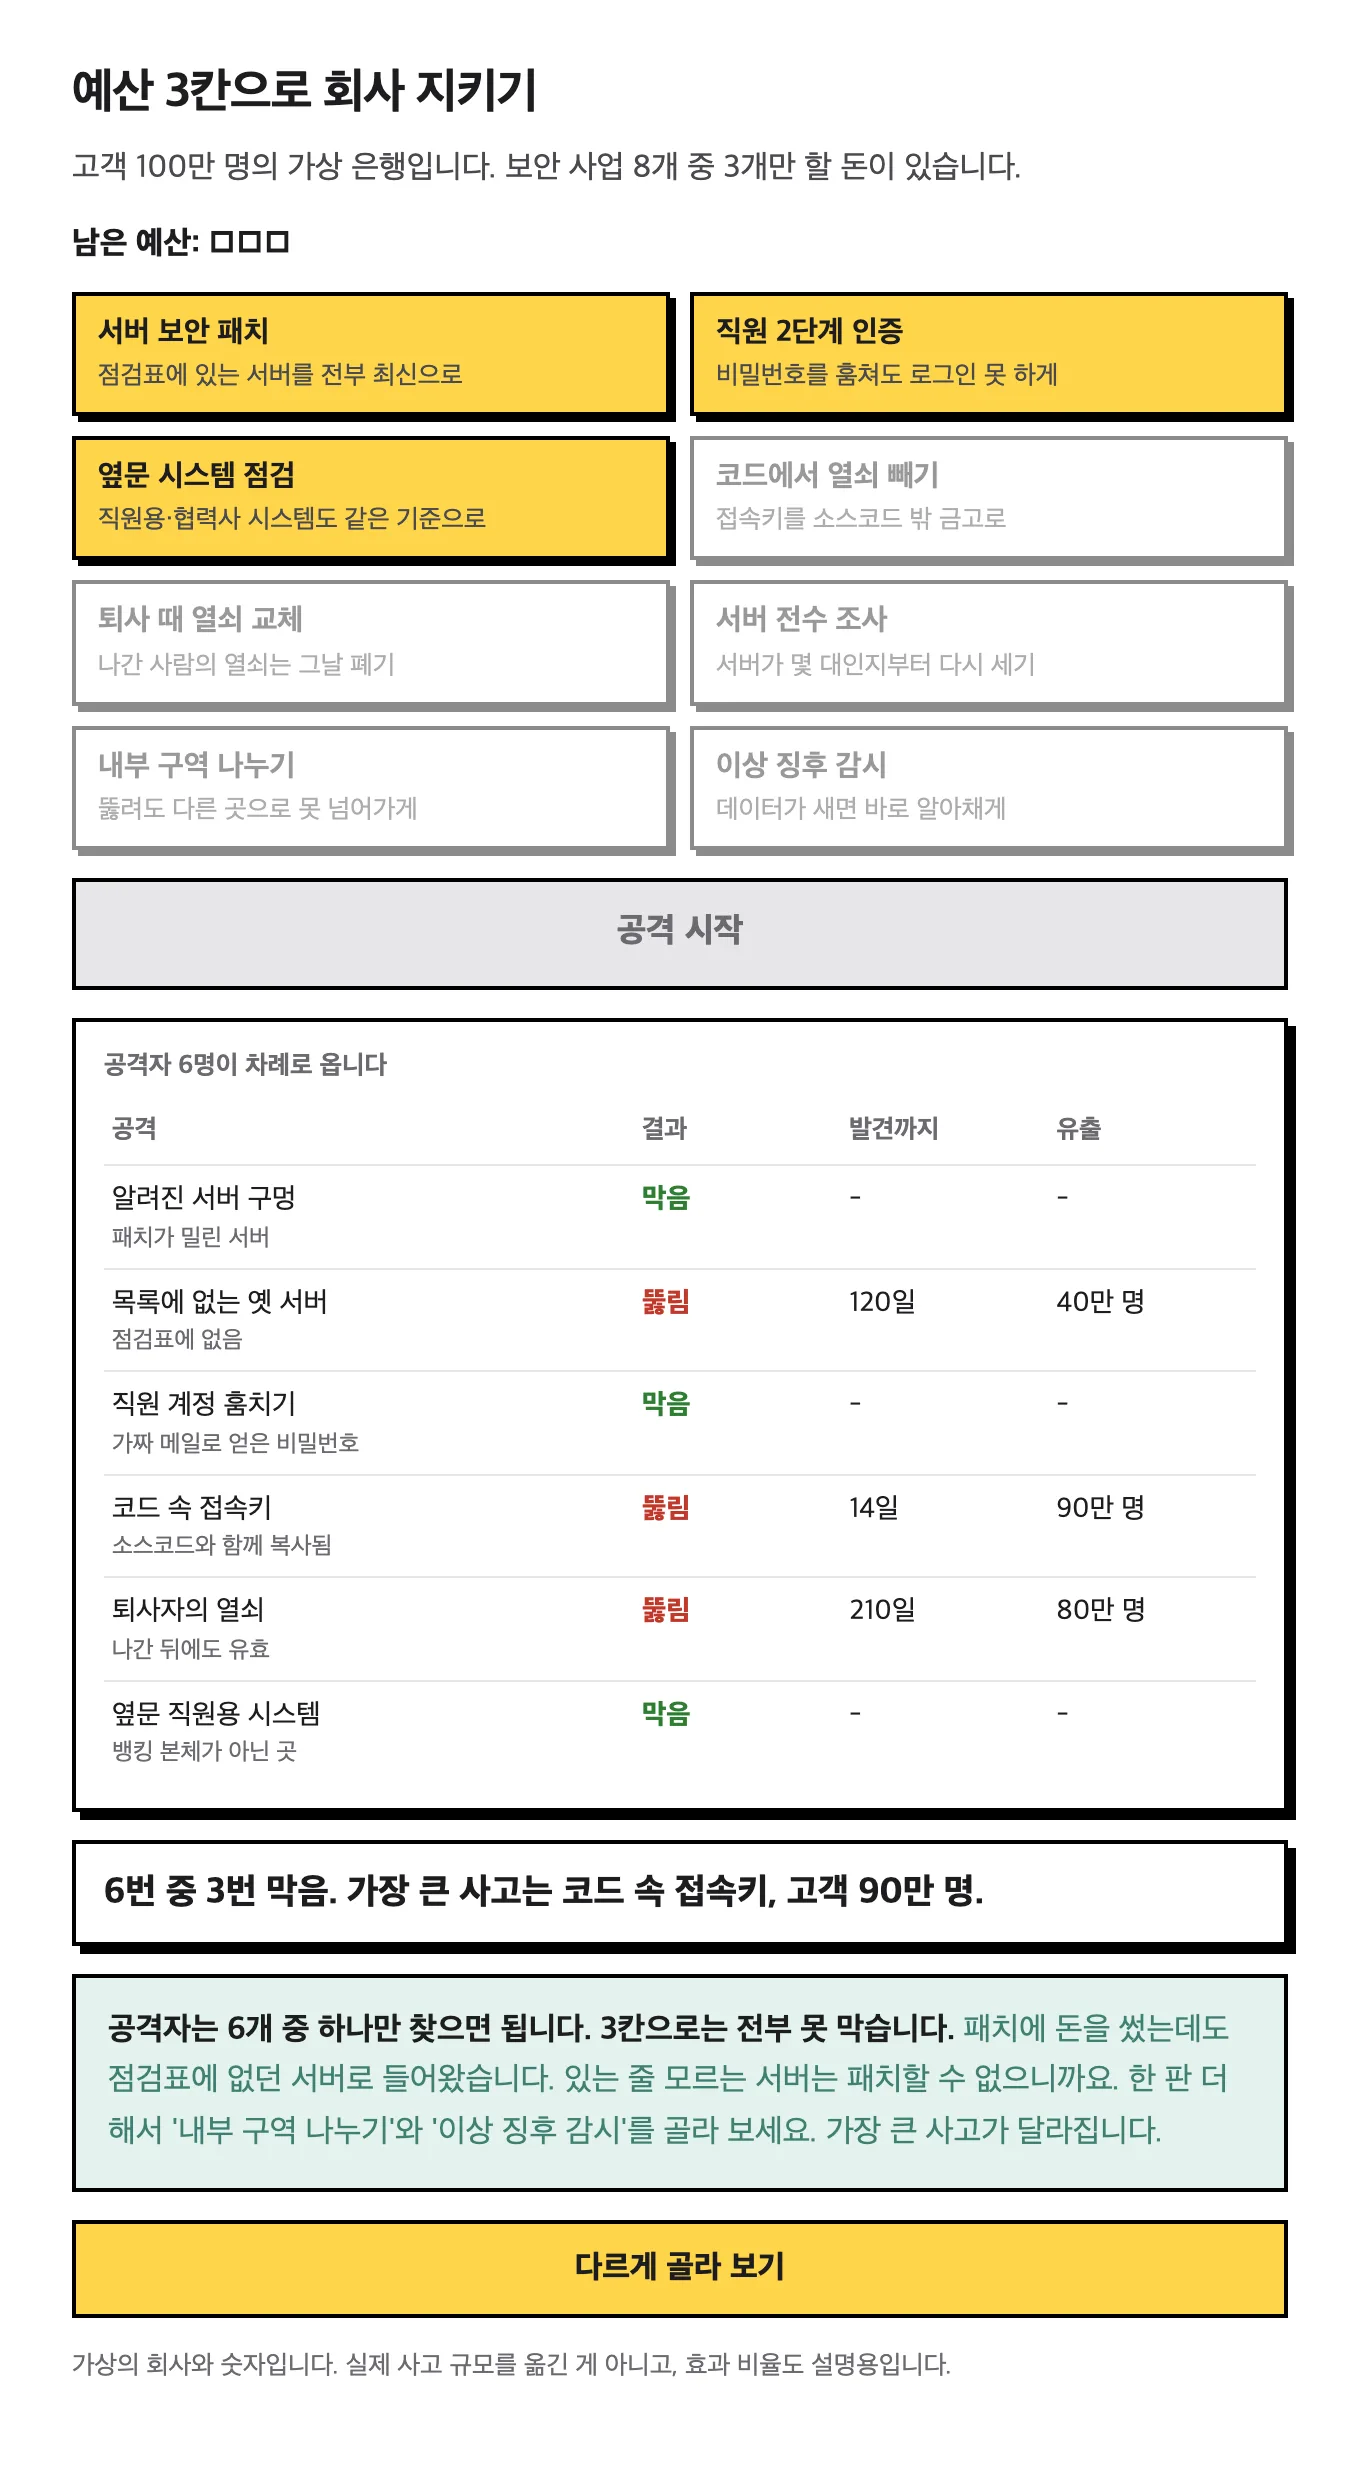
이제 보안 담당자가 되어 보세요. 가상 은행의 보안 사업 8개 중 3개만 고를 수 있습니다.
두 판은 해보시길 추천합니다. 첫 판은 끌리는 대로, 다음 판은 문 대신 내부 구역 나누기와 이상 징후 감시를 넣어서요.
제 첫 판은 패치, 2단계 인증, 옆문 점검이었습니다. 결과는 코드 속 접속키로 90만 명 유출. 숫자는 전부 지어낸 값이지만 구조는 위의 사고들과 비슷하게 잡았습니다.
그래서 왜 계속 털리나
제가 읽으면서 정리한 이유는 이렇습니다. 조사 결과가 아니라 제 해석이 섞여 있습니다.
1. 막는 쪽만 전부 맞혀야 합니다. 회사는 문 1,000개를 지켜야 하고 공격자는 하나만 찾으면 됩니다.
2. 회사는 자기 서버를 다 모릅니다. 오래된 회사일수록 안 쓰는 서비스, 담당자 떠난 서버가 쌓입니다.
3. 고치는 게 생각보다 무섭습니다. 패치했다가 결제가 멈추면 그것도 대형 사고입니다. 그래서 미루게 됨. Verizon의 2026년 보고서를 보면 패치 완료까지 걸린 시간 중앙값이 43일로, 전년 32일보다 늘었습니다.
4. 개발 편의와 보안이 부딪힙니다. 키를 코드에 넣으면 당장은 편합니다. 나중에 바꾸기가 어려워질 뿐이죠.
5. 해커 입장에서는 돈이 됩니다. 같은 보고서에서 첫 침입 경로 1위는 19년 만에 처음으로 취약점 악용이 됐습니다. 협력사가 얽힌 사고도 거의 절반까지 늘었습니다.
나는 뭘 할 수 있나
회사가 털리는 건 제가 못 막습니다. 대신 털린 다음 번지는 건 줄일 수 있습니다.
- 사이트마다 비밀번호를 다르게 쓰기
- 중요한 계정은 2단계 인증 켜기
- 유출 통지가 오면 그 비밀번호부터 바꾸기
- "유출 피해 보상" 문자의 링크는 누르지 않고 공식 앱이나 홈페이지로 직접 확인하기
마지막이 제일 중요합니다. 유출 뉴스가 뜬 직후에는 그걸 미끼로 삼은 사기 문자가 따라오기 쉽거든요.
한 줄 정리
원인이 공개된 대형 사고를 보면 벽이 부서진 게 아니라, 열쇠 관리와 잊힌 문이 문제였습니다.
참고한 자료: 티빙 조사 결과 (정책브리핑) · 쿠팡 조사 결과 (뉴시스) · 쿠팡 서명키 (보안뉴스) · 롯데카드 CISO 설명 (보안뉴스) · 롯데카드 국회 자료 (디지털데일리) · SKT 최종 결과 (디지털데일리) · Verizon 2026 DBIR 요약 (Help Net Security)