비밀번호 찾기는 왜 원래 비번을 안 알려줄까? 사이트도 모르는 이유, 직접 만들어보니
비밀번호를 까먹어서 "비밀번호 찾기"를 눌렀습니다. 근데 메일에 원래 비밀번호는 없고 "새 비밀번호를 정해 주세요" 링크만 옴. 그냥 알려주면 편할 텐데, 왜 안 알려줄까요??
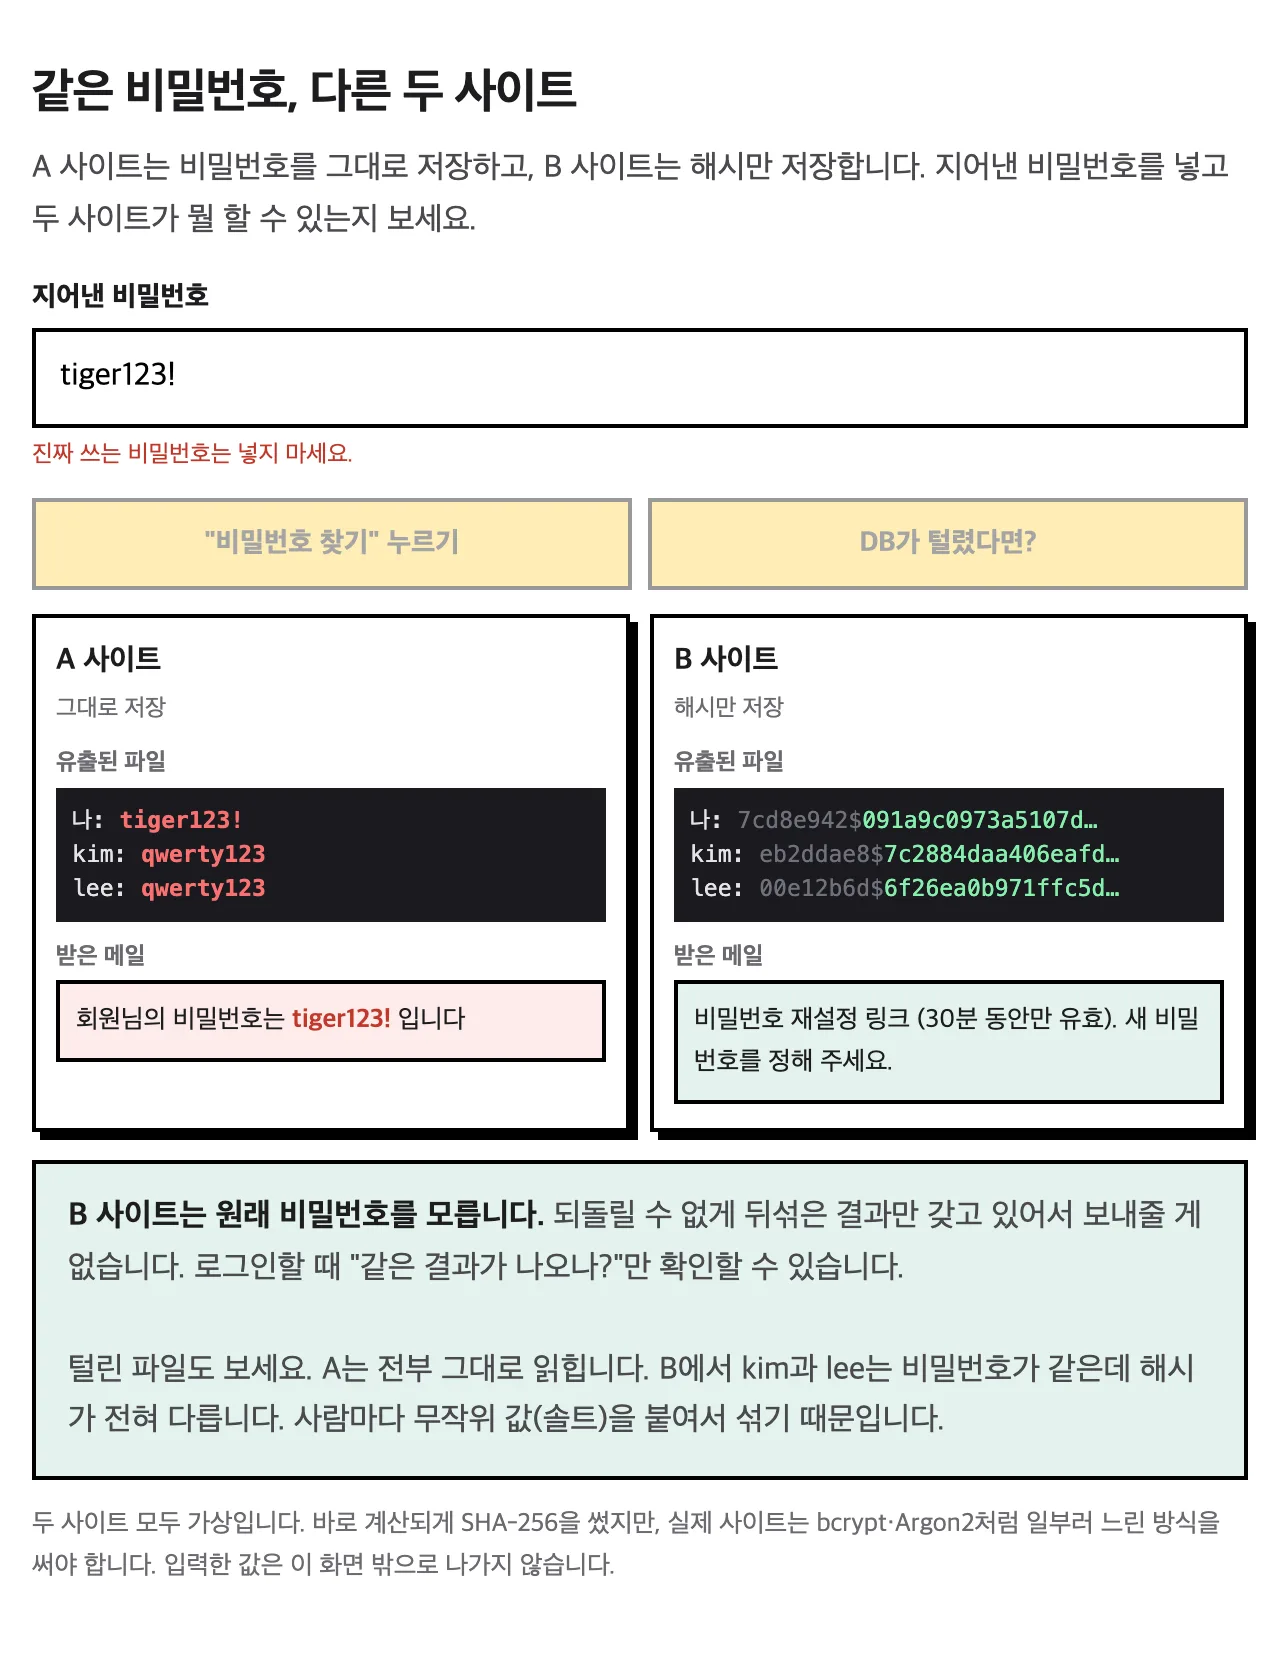
답은 허무합니다. 사이트도 모르기 때문입니다. 궁금해서 비밀번호를 그대로 저장하는 사이트와 해시만 저장하는 사이트를 나란히 만들어 봤습니다.
사이트는 비밀번호를 저장하지 않는다
비밀번호 특수문자 편에서 해시를 믹서기에 간 주스에 비유했습니다. 과일을 갈면 주스는 나오지만, 주스를 다시 과일로 되돌릴 수는 없죠.
제대로 만든 사이트는 가입할 때 비밀번호를 이 믹서기에 넣고 주스만 저장합니다. 원래 비밀번호는 저장하지 않고 버립니다.
그럼 로그인은 어떻게 하냐. 입력한 비밀번호를 똑같이 갈아서, 저장해 둔 주스랑 맛이 같은지만 봅니다. 같으면 통과. 원래 과일이 뭔지는 끝까지 몰라도 됩니다.
그래서 "찾아줄" 수가 없다
사이트가 가진 건 주스뿐이라, 원래 비밀번호를 메일로 보내줄 방법이 없습니다. 그래서 할 수 있는 건 하나입니다.
1. 이메일 주인인지 확인 (그 메일함을 열 수 있는 사람만 링크를 받음)
2. 잠깐만 쓸 수 있는 링크를 보냄 (보통 짧은 시간 뒤 만료)
3. 새 비밀번호를 받아서 다시 갈아 저장
이름은 "비밀번호 찾기"인데 실제로는 비밀번호 바꾸기인 셈.
직접 해보기: 두 사이트에 같은 비밀번호 넣기
지어낸 비밀번호를 넣고 버튼 두 개를 눌러 보세요. 진짜 쓰는 비밀번호는 넣지 마세요. 이 화면 밖으로 나가지는 않지만 습관이 중요합니다.
A 사이트는 메일로 비밀번호를 친절하게 보내줍니다. 친절해 보이지만, DB가 털리면 모든 사람의 비밀번호가 그대로 읽힙니다.
B 사이트는 털려도 알아볼 수 없는 글자만 나옵니다. 그리고 kim과 lee는 비밀번호가 똑같은데 저장된 값이 전혀 다릅니다.
같은 비밀번호인데 왜 값이 다를까
갈기 전에 사람마다 다른 무작위 값을 살짝 섞어서 그렇습니다. 이걸 솔트라고 부릅니다. 같은 과일이라도 넣는 소금이 다르면 다른 주스가 나오는 셈입니다.
솔트가 없으면 같은 비밀번호는 같은 값이 됩니다. 그러면 공격자는 흔한 비밀번호의 결과를 미리 잔뜩 만들어 두고 맞춰 보기만 하면 됩니다. 솔트가 있으면 사람마다 처음부터 다시 갈아야 해서 훨씬 느려집니다.
그리고 믹서기 자체도 일부러 느린 걸 씁니다 (bcrypt, Argon2 같은 것). 로그인 한 번에 느린 건 티가 안 나는데, 수억 번 맞춰 보는 공격자한테는 큰 차이입니다.
이건 권장이 아니라 의무다
한국은 개인정보 보호법 고시(개인정보의 안전성 확보조치 기준 제7조)에 아예 적혀 있습니다. 비밀번호는 복호화되지 않도록 일방향 암호화해서 저장해야 한다는 내용입니다. "되돌릴 수 없게"가 법 문장에 들어가 있는 거죠.
미국 표준 기관 NIST의 지침도 같은 얘기입니다. 비밀번호는 솔트를 넣고 해시해서 저장해야 한다고 씁니다.
큰 회사도 실수한다
2024년 9월 아일랜드 개인정보 감독기관은 메타에 9,100만 유로 과징금을 매겼습니다. 일부 페이스북·인스타그램 사용자 비밀번호가 내부 시스템에 읽을 수 있는 그대로 남아 있었던 게 문제였습니다. 메타는 외부에 공개되거나 악용된 증거는 없다고 밝혔습니다.
밖에서 털린 게 아니라 안에 그대로 남아 있었다는 것만으로도 이 정도 벌을 받은 겁니다. 그만큼 "그대로 저장"은 하면 안 되는 일입니다.
원래 비밀번호를 보내주는 사이트를 만났다면
- 그 사이트는 비밀번호를 그대로 갖고 있을 가능성이 큽니다
- 거기서 쓴 비밀번호를 다른 사이트에서도 쓰고 있다면 지금 바꾸기
- 그 사이트에는 다른 데서 안 쓰는 비밀번호만 쓰기
- 가능하면 비밀번호 관리자로 사이트마다 다르게 만들기
반대로 "링크만 보내주는" 귀찮은 사이트는 오히려 좋은 신호입니다.
한 줄 정리
사이트가 원래 비밀번호를 안 알려주는 건 숨기는 게 아니라 정말 몰라서입니다. 알려주는 사이트가 오히려 위험합니다.
참고한 자료: 개인정보의 안전성 확보조치 기준 제7조 (IT위키) · 개인정보위 안전성 확보조치 안내서 (보안뉴스) · NIST SP 800-63B-4 · 메타 9,100만 유로 과징금 (Irish Times)